O Replit está avançando de uma plataforma de desenvolvimento assistido por inteligência artificial para uma camada operacional capaz de conectar aplicações, dados e serviços corporativos. Uma das novidades mais relevantes dessa evolução é a disponibilidade de conectores personalizados para clientes dos planos Pro e Enterprise. Na prática, equipes podem integrar APIs compatíveis que ainda não aparecem na biblioteca padrão de integrações, reduzindo o trabalho repetitivo de autenticação e configuração em cada projeto.
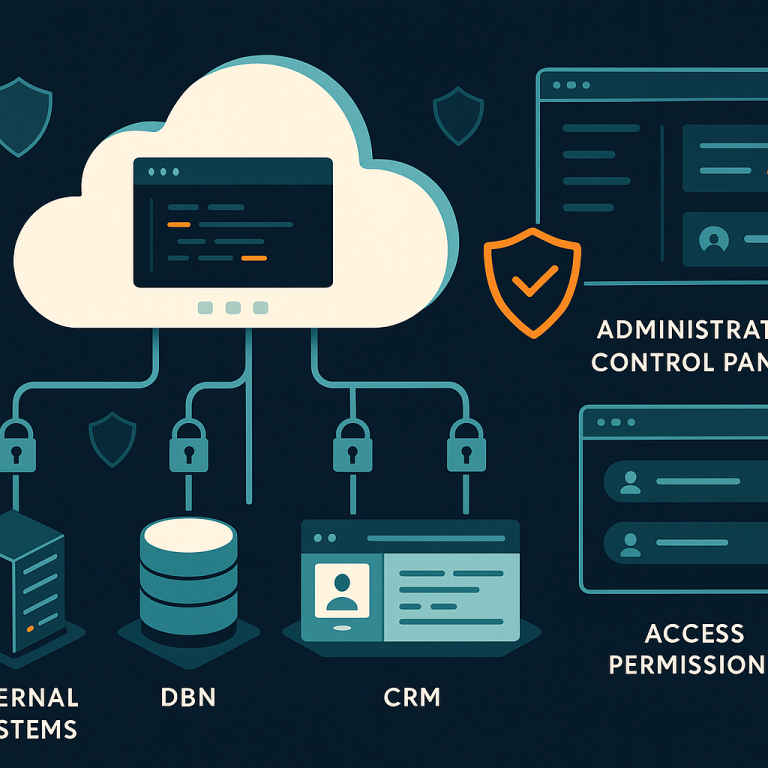
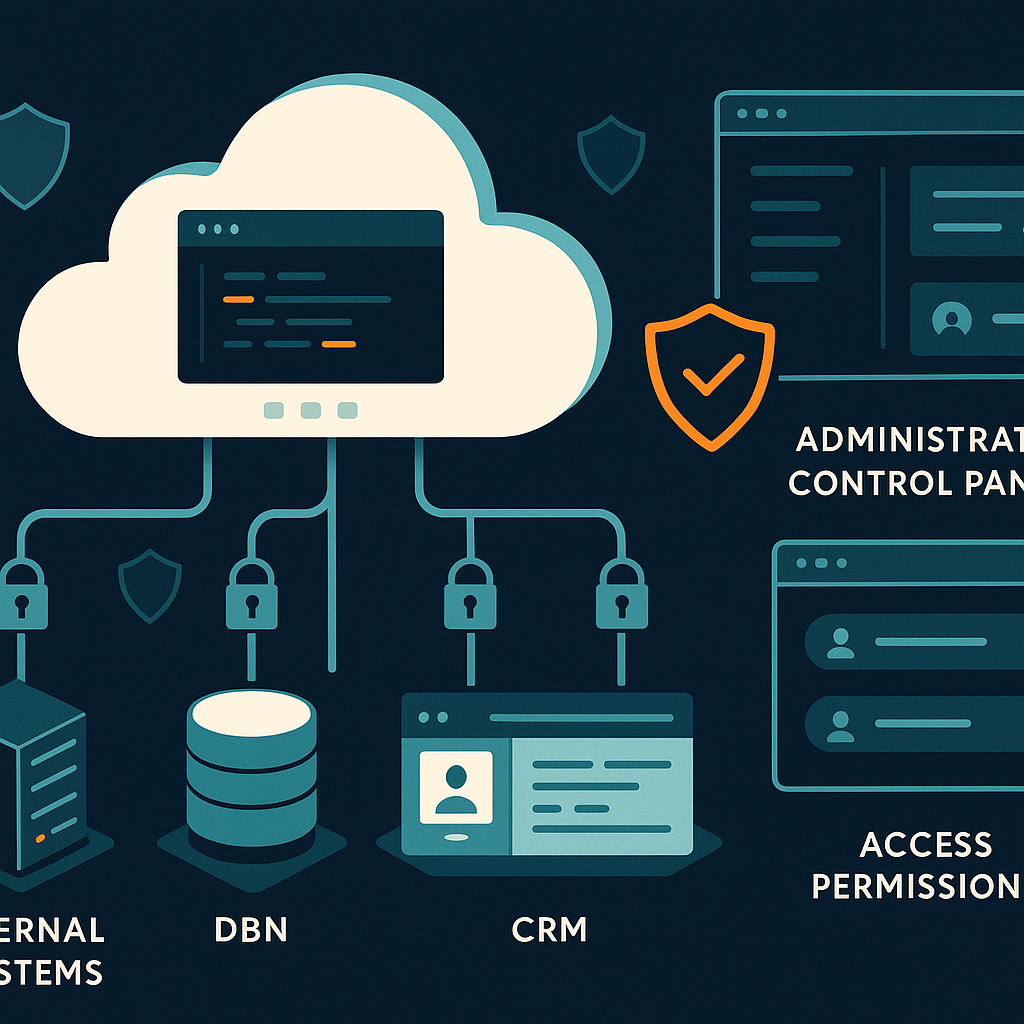
A mudança parece simples, mas resolve um problema recorrente nas empresas: cada aplicação costuma implementar sua própria conexão com sistemas internos, fornecedores especializados ou APIs de nicho. Isso produz credenciais espalhadas, códigos duplicados, padrões diferentes de autenticação e pouca visibilidade para os administradores. Ao centralizar as conexões no workspace, o Replit aproxima a velocidade do desenvolvimento assistido por IA das exigências de segurança, governança e manutenção encontradas no ambiente corporativo.
O que são os conectores do Replit?
Um conector é uma integração autenticada entre o Replit e um serviço externo. Em vez de programar do zero toda a comunicação com Google Drive, GitHub, Salesforce, Slack, Notion ou outro sistema, o usuário conecta sua conta e permite que o Replit Agent utilize as operações autorizadas. Dependendo do serviço, o Agent pode consultar dados, criar registros, enviar mensagens, atualizar documentos ou incorporar essas funções à aplicação em desenvolvimento.
A documentação oficial divide as integrações em quatro grupos. O primeiro reúne serviços gerenciados pelo próprio Replit, como banco PostgreSQL, armazenamento, autenticação e domínios. O segundo corresponde aos conectores mantidos pela plataforma. O terceiro inclui integrações externas configuradas com chaves de API. O quarto abrange serviços pagos consumidos pelo Agent e cobrados por meio dos créditos do Replit.
Os conectores se destacam porque a conexão fica associada à conta do usuário e pode ser reaproveitada em diferentes aplicações. O desenvolvedor autentica o serviço uma vez e deixa de repetir a mesma configuração a cada novo projeto. Esse modelo diminui atrito, mas seu principal ganho aparece quando várias pessoas trabalham em um workspace e precisam seguir uma política comum.
O que muda com os conectores personalizados?
O catálogo padrão do Replit já oferece dezenas de opções nas áreas de produtividade, comunicação, desenvolvimento, CRM, pagamentos, dados e marketing. Nenhum catálogo, porém, consegue cobrir todos os sistemas utilizados por uma organização. Empresas mantêm ERPs próprios, APIs internas, plataformas regionais e fornecedores muito específicos. É nesse espaço que os conectores personalizados se tornam importantes.
Segundo a documentação do Replit, clientes Pro e Enterprise podem adicionar conectores personalizados para APIs compatíveis que ainda não estejam na biblioteca de integrações. Isso permite levar ao ambiente de desenvolvimento um serviço interno ou de nicho sem esperar que ele seja incorporado ao catálogo oficial. Em vez de cada projeto criar uma solução isolada, a conexão pode ser disponibilizada de forma mais organizada para o workspace.
Imagine uma empresa com uma API própria para consultar estoque. Antes, cada equipe precisaria obter a documentação, criar variáveis de ambiente, guardar a chave, implementar as chamadas HTTP e repetir o processo em cada aplicação. Com um conector personalizado, essa capacidade pode ser configurada como uma integração reutilizável. O Agent passa a trabalhar com o serviço dentro do fluxo de construção da aplicação, enquanto a organização reduz a dispersão técnica.
Outro exemplo é uma consultoria que utiliza um CRM regional não oferecido no catálogo. Um conector pode permitir que aplicativos criados no Replit consultem clientes, registrem oportunidades ou atualizem atividades. A mesma lógica vale para sistemas de chamados, plataformas educacionais, ferramentas jurídicas, APIs logísticas e serviços financeiros especializados.
Por que centralizar integrações?
Quando uma integração é criada separadamente em cada projeto, surgem várias versões do mesmo problema. Um desenvolvedor usa uma biblioteca, outro faz chamadas REST diretamente e um terceiro grava a chave no lugar errado. Quando a API muda, todos os projetos precisam ser localizados e corrigidos. Essa fragmentação aumenta o custo de manutenção e amplia a superfície de risco.
A centralização favorece o reúso. A equipe configura o acesso uma vez e utiliza a conexão em múltiplas aplicações. Isso reduz o tempo de entrega, elimina parte do código repetitivo e facilita a adoção por profissionais que conhecem o processo de negócio, mas não dominam detalhes de OAuth, SDKs ou gerenciamento de tokens.
Há também um benefício de colaboração. Uma conexão organizada no workspace permite que a equipe trabalhe com uma referência comum, em vez de depender de configurações locais ou instruções informais. Para organizações que adotam uma estratégia de CTO as a Service, essa padronização é especialmente valiosa porque transforma integração em capacidade governada, e não em improviso distribuído.
Pro e Enterprise não oferecem exatamente o mesmo nível de controle
É importante distinguir duas capacidades relacionadas. A documentação informa que usuários Pro e Enterprise podem adicionar conectores personalizados para APIs compatíveis fora da biblioteca. Entretanto, a configuração de um aplicativo OAuth próprio para um conector é descrita como um recurso exclusivo do Enterprise.
No plano Enterprise, a organização pode utilizar seu próprio cliente OAuth no lugar do cliente padrão do Replit. Isso permite controlar a identidade exibida na tela de consentimento, definir os escopos solicitados e manter a propriedade administrativa do aplicativo OAuth. Para equipes de segurança, essa diferença é relevante: não se trata apenas de fazer a integração funcionar, mas de determinar exatamente quais permissões serão concedidas.
Em OAuth, os escopos indicam o que uma aplicação pode fazer. Um escopo pode autorizar somente leitura de arquivos, enquanto outro permite criar, alterar ou excluir conteúdo. A boa prática é seguir o princípio do menor privilégio: conceder apenas as permissões necessárias para a finalidade declarada. Quanto mais amplo o escopo, maior o impacto potencial de uma credencial comprometida ou de uma automação mal configurada.
Como funciona a configuração com OAuth próprio?
De forma simplificada, o administrador cria um aplicativo OAuth no console do fornecedor da API. O serviço fornece um Client ID, que identifica publicamente a aplicação, e um Client Secret, que funciona como informação confidencial. O administrador também registra a URL de retorno indicada pelo Replit e escolhe os escopos que serão autorizados.
A URL de callback documentada pela plataforma é https://replit.com/connectors/oauth/callback. Ela precisa ser cadastrada exatamente no provedor, pois diferenças de protocolo, domínio ou barra final podem interromper a autenticação. Depois, Client ID, Client Secret e escopos são informados na configuração do conector no Replit.
O Client Secret nunca deve ser incluído no código-fonte, enviado por mensagem ou registrado em um repositório Git. Ele deve ser tratado como senha. A própria documentação afirma que o Replit o armazena de forma segura. Ainda assim, a organização precisa definir responsáveis, processo de rotação, critérios de revogação e resposta a incidentes.
Os escopos também exigem atenção literal. Alguns fornecedores utilizam endereços completos como identificadores de permissão; outros adotam nomes curtos. Espaços extras, vírgulas indevidas ou diferenças entre o escopo habilitado no provedor e o informado no Replit podem provocar falhas. O caminho prudente é começar com permissões mínimas, testar e ampliar somente quando houver uma necessidade comprovada.
Governança: o verdadeiro ganho corporativo
Para uma equipe pequena, o principal benefício pode ser a velocidade. Para uma empresa, o valor maior está na governança. O anúncio original dos Connectors destacou gerenciamento centralizado, controle granular de acesso, permissões baseadas em papéis e capacidade de auditoria. Esses elementos ajudam a responder perguntas básicas: quem conectou determinado serviço, quais aplicações o utilizam e que tipo de acesso foi concedido?
Em agosto de 2026, o Replit também anunciou ferramentas adicionais de governança para clientes Enterprise. Os logs de auditoria passaram a abranger mais de 50 tipos de evento ligados a deployments, identidade, administração do workspace, projetos, secrets, conectores, domínios e atividade do Agent. Os eventos podem ser visualizados, filtrados, exportados e enviados para ferramentas SIEM, incluindo Datadog, Splunk, Amazon S3 e endpoints HTTP genéricos.
Essa trilha não impede incidentes por si só, mas melhora a investigação e a prestação de contas. Se uma integração for alterada ou um acesso indevido for identificado, a equipe de segurança precisa reconstruir o que ocorreu. Sem logs, a análise depende de memória, conversas e arquivos dispersos. Com registros estruturados, torna-se possível correlacionar eventos e estabelecer controles melhores.
O Replit também apresentou configurações de workspace para aplicar políticas gerais e permitir exceções aprovadas. A lógica é equilibrar padronização e autonomia: uma regra pode ser bloqueada para toda a empresa, alterada em um workspace específico ou delegada ao administrador local. Embora os primeiros controles anunciados estejam relacionados aos modelos de IA utilizados pelo Agent, o desenho revela a direção da plataforma: mais políticas centralizadas sem impor uma revisão manual a cada ação.
Conectores não substituem uma arquitetura de integração
A facilidade de criar conexões pode gerar uma falsa sensação de que qualquer integração está pronta para produção. Não está. Um conector resolve parte da autenticação e do acesso, mas a qualidade da solução ainda depende de arquitetura, tratamento de erros, limites de requisição, observabilidade, privacidade e consistência dos dados.
APIs corporativas costumam impor rate limits. Se uma aplicação ultrapassar o número permitido de chamadas, poderá ser bloqueada temporariamente. Também existem falhas transitórias, indisponibilidade do fornecedor e expiração de sessões. Uma implementação robusta precisa utilizar timeout, repetição controlada, backoff exponencial e tratamento de respostas inesperadas.
Outro ponto é a idempotência. Se uma requisição para criar uma cobrança for repetida após uma falha de rede, o sistema poderá gerar duas cobranças. APIs bem projetadas oferecem chaves idempotentes ou mecanismos equivalentes. O desenvolvedor precisa compreender esse comportamento antes de automatizar operações que produzem efeitos financeiros, jurídicos ou operacionais.
Também é necessário separar ambientes. Uma conexão usada durante testes não deveria manipular dados reais sem necessidade. Sempre que possível, utilize contas sandbox, bases de homologação e escopos restritos. Em aplicações de dados, estabeleça quais tabelas, visões e campos podem ser consultados. O anúncio dos conectores para Snowflake, Databricks e BigQuery enfatiza justamente o uso de OAuth e o acesso limitado às tabelas aprovadas.
LGPD e proteção de dados
Uma API tecnicamente acessível não significa que todos os seus dados devam ser disponibilizados ao Agent ou às aplicações. Antes de configurar um conector, a empresa precisa identificar a finalidade do tratamento, a base legal aplicável, os titulares envolvidos e o prazo de retenção. Dados pessoais sensíveis exigem cautela adicional.
O princípio da necessidade previsto na LGPD recomenda limitar o tratamento ao mínimo necessário. Na prática, isso significa evitar escopos genéricos quando a aplicação precisa consultar apenas um conjunto restrito de informações. Também convém mascarar dados em ambientes de teste, documentar os fluxos e definir quem pode aprovar novas integrações.
Discussões sobre padrões, ética e uso responsável de inteligência artificial também precisam envolver a comunidade técnica. A Associação Brasileira de Ciência de Dados e IA é uma referência útil para acompanhar esse debate no contexto brasileiro, especialmente quando automações combinam modelos de IA com bases corporativas.
Um roteiro prático de adoção
O primeiro passo é mapear as integrações já utilizadas. Liste API, proprietário, método de autenticação, dados acessados, projetos dependentes e criticidade. Esse inventário frequentemente revela conexões duplicadas e credenciais sem responsável definido.
O segundo passo é classificar os casos de uso. Uma integração somente de leitura para consultar tarefas apresenta risco diferente de uma conexão capaz de alterar contratos, excluir registros ou executar pagamentos. Comece por operações reversíveis e de baixo impacto.
O terceiro passo é criar um padrão de aprovação. Defina quem pode adicionar conectores, quais evidências devem ser registradas e quando a área de segurança precisa participar. Em ambientes Enterprise, associe permissões aos papéis organizacionais, evitando que o acesso dependa apenas da confiança individual.
O quarto passo é aplicar menor privilégio. Autorize somente os escopos necessários e revise periodicamente conexões que não são mais utilizadas. Credenciais antigas e integrações esquecidas são riscos comuns porque permanecem ativas fora do radar operacional.
O quinto passo é testar falhas. Simule expiração do token, indisponibilidade da API, resposta inválida e excesso de requisições. Verifique se a aplicação falha de maneira segura, informa o problema ao usuário e não repete transações perigosas.
O sexto passo é monitorar. Logs técnicos devem registrar horário, operação, resultado e identificadores suficientes para diagnóstico, sem expor tokens ou dados pessoais desnecessários. Nos ambientes Enterprise, a trilha de auditoria do Replit pode ser integrada ao SIEM e complementada por métricas da própria aplicação.
Exemplo didático: integrando uma API interna
Considere uma distribuidora com um serviço interno chamado Catálogo Corporativo. A API informa código, descrição, preço e disponibilidade dos produtos. A equipe comercial deseja criar no Replit uma aplicação que consulte o catálogo e gere propostas.
O administrador começa cadastrando a integração com acesso somente de leitura. A aplicação recebe permissão para consultar produtos, mas não para alterar preços ou estoque. A equipe desenvolve uma primeira versão em ambiente de homologação, usando dados fictícios. Em seguida, testa autenticação, expiração de sessão, produtos inexistentes e períodos de indisponibilidade.
Depois da validação, a conexão é disponibilizada ao workspace autorizado. Novos projetos podem reutilizar a mesma capacidade, sem que cada desenvolvedor receba diretamente uma chave da API. Os logs permitem verificar o uso, e a documentação interna esclarece finalidade, responsável e procedimento de revogação.
Esse exemplo mostra a diferença entre simplesmente chamar uma API e criar uma capacidade corporativa reutilizável. O código é apenas uma parte. Identidade, permissão, documentação, teste e observabilidade completam a solução.
Impacto sobre o desenvolvimento com IA
Conectores ampliam o contexto operacional do Replit Agent. Em vez de gerar uma interface baseada em dados fictícios, o Agent pode trabalhar com serviços e informações autorizadas pela organização. Isso encurta a distância entre protótipo e aplicação útil, especialmente em dashboards, ferramentas internas, automações e sistemas departamentais.
Ao mesmo tempo, quanto maior a autonomia do Agent, mais importantes se tornam os limites. Permissões amplas podem transformar uma instrução mal formulada em alteração indesejada. A governança não deve ser vista como obstáculo à inovação, mas como infraestrutura que permite inovar de modo repetível e seguro.
Para profissionais que desejam aprender esse modelo de desenvolvimento, o curso de Vibe Coding ajuda a conectar ferramentas de IA, arquitetura e construção prática de aplicações. Também é possível assinar a newsletter sobre Vibe Coding para acompanhar a evolução das práticas de desenvolvimento assistido por inteligência artificial.
Conclusão
Os conectores personalizados representam uma evolução importante porque atacam um gargalo pouco visível: a repetição de integrações e credenciais em projetos independentes. Para usuários Pro, a capacidade amplia o alcance do Replit para APIs compatíveis que não fazem parte do catálogo. Para clientes Enterprise, o uso de aplicativos OAuth próprios, escopos controlados, permissões, logs e políticas organizacionais adiciona uma camada mais consistente de governança.
O ganho real não está apenas em conectar mais serviços. Está em transformar conexões dispersas em capacidades reutilizáveis, observáveis e administráveis. A empresa reduz o trabalho duplicado, acelera a criação de aplicações e melhora o controle sobre os acessos.
A recomendação é começar pequeno: escolha uma API de baixo risco, defina escopos mínimos, documente o responsável, teste cenários de falha e acompanhe os logs. Depois, expanda o modelo com base nas lições aprendidas. Em desenvolvimento corporativo com IA, velocidade sem governança produz dívida técnica. Velocidade com padrões claros produz escala.