Durante anos, a inteligência artificial foi apresentada como uma máquina de respostas. O usuário formulava uma pergunta, o modelo processava o contexto e devolvia um texto, uma imagem, uma análise ou um trecho de código. Essa dinâmica representou um salto extraordinário de produtividade, mas preservou uma característica fundamental do software tradicional: a iniciativa continuava pertencendo ao ser humano.
O conceito apresentado pela OpenAI com o Dots aponta para uma mudança mais profunda. Em vez de apenas responder a comandos, o agente recebe responsabilidades, acompanha eventos, mantém contexto operacional e executa processos ao longo do tempo. A diferença parece semântica, mas não é. Estamos deixando o paradigma da inteligência artificial como ferramenta para entrar no paradigma da inteligência artificial como participante da operação.
Essa transição exige cautela. Um sistema capaz de trabalhar continuamente, operar um computador na nuvem, acessar aplicações e iniciar rotinas pode produzir ganhos importantes. Também amplia a superfície de risco: credenciais, decisões equivocadas, automações em cascata, custos invisíveis e ações executadas fora do contexto esperado. A autonomia não elimina a governança. Ao contrário, torna a governança ainda mais necessária.
Da conversa à responsabilidade operacional
Uma forma útil de compreender a evolução recente da IA é dividi-la em três níveis de autonomia.
No primeiro nível está o chat reativo, popularizado por plataformas como ChatGPT e Claude. O modelo responde, sugere, resume, explica e gera conteúdo, mas a execução final permanece com o usuário. Se a IA redige um e-mail, alguém ainda precisa revisá-lo e enviá-lo. Se produz um código, alguém precisa implantá-lo. Se identifica um compromisso, alguém precisa registrá-lo.
No segundo nível estão os sistemas que executam ações sob demanda. Eles podem navegar, pesquisar, manipular arquivos, preencher formulários ou gerar artefatos, desde que recebam uma ordem explícita. O ganho é relevante porque a IA ultrapassa o domínio da recomendação e entra no domínio da ação. Ainda assim, cada ciclo depende de uma nova iniciativa humana.
O terceiro nível é o dos agentes com responsabilidade persistente. Nesse modelo, o usuário não solicita apenas uma tarefa; ele delega uma função. Em vez de pedir “analise minha agenda”, pode estabelecer a responsabilidade “monitore conflitos, identifique cancelamentos e me alerte quando uma decisão for necessária”. Em vez de solicitar uma pauta isolada, pode atribuir ao agente a função de acompanhar tendências, avaliar fontes e preparar propostas editoriais periodicamente.
Essa distinção é decisiva. Tarefas têm começo e fim claramente delimitados. Responsabilidades são contínuas, dependem de contexto e exigem julgamento sobre quando agir, quando esperar e quando pedir autorização.
A infraestrutura por trás da autonomia
Não existe agente verdadeiramente proativo sem infraestrutura persistente. Um chatbot convencional pode encerrar sua atuação assim que a conversa termina. Um agente operacional precisa continuar disponível quando o computador do usuário estiver desligado, preservar arquivos, acompanhar agendas, receber eventos e executar rotinas programadas.
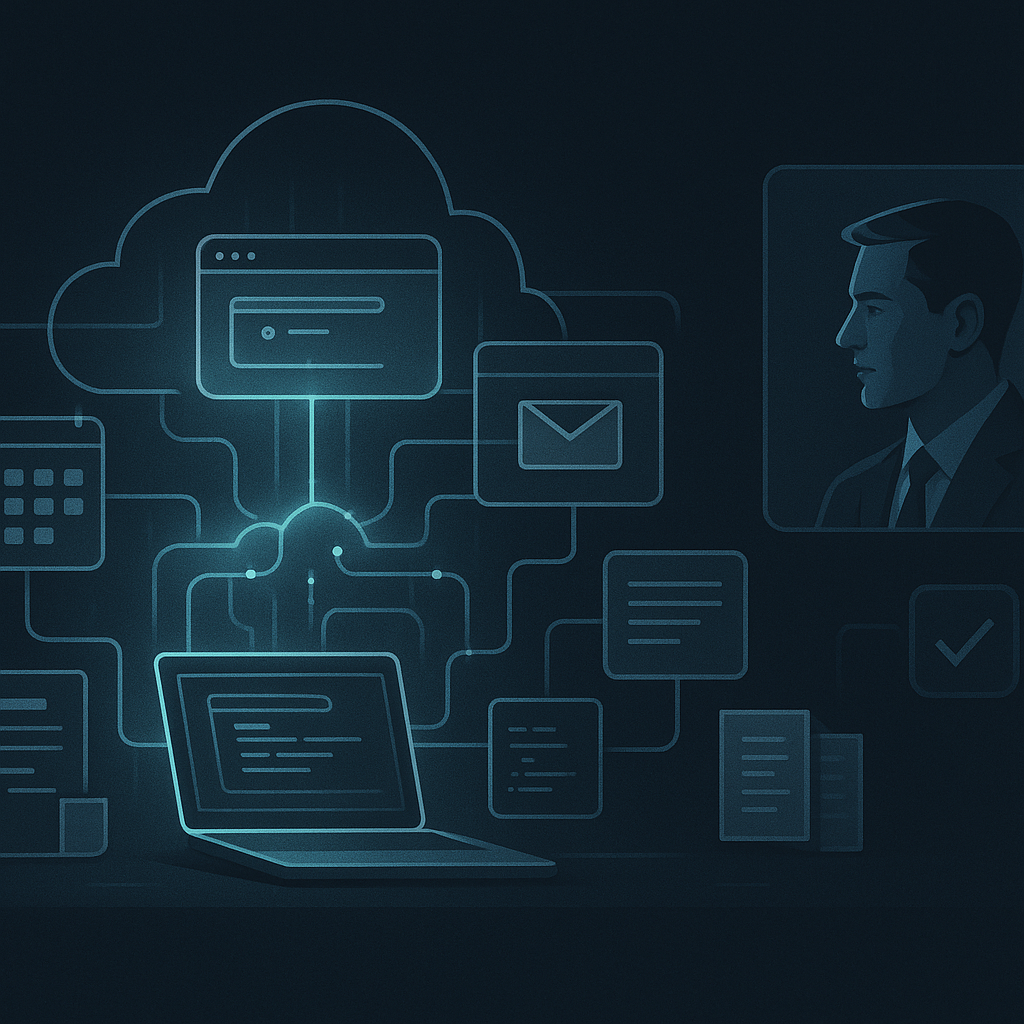
Por isso, a proposta dos agentes autônomos está associada a ambientes de computação na nuvem. Uma máquina virtual ou sandbox persistente permite executar scripts, armazenar artefatos, instalar dependências e utilizar um navegador controlado pelo agente. Na prática, a IA passa a dispor de uma estação de trabalho digital.
Esse detalhe técnico muda a natureza do produto. O modelo de linguagem deixa de ser o sistema completo e passa a funcionar como uma camada cognitiva sobre uma arquitetura maior, composta por memória, agenda, conectores, navegador, sistema de arquivos, políticas de acesso, logs e mecanismos de aprovação.
A qualidade do agente, portanto, não depende apenas da inteligência do modelo. Depende da confiabilidade de toda a cadeia. Um excelente modelo conectado a permissões mal definidas pode ser perigoso. Um modelo competente, limitado por controles adequados, rastreabilidade e validações, pode ser muito mais útil no ambiente corporativo.
O navegador como conector universal
Integrações por API são normalmente a alternativa mais robusta para automação. Elas oferecem contratos estruturados, autenticação específica, respostas previsíveis e melhor observabilidade. O problema é que grande parte dos sistemas utilizados pelas empresas não possui uma API moderna, acessível ou economicamente viável.
Nesse cenário, a automação por navegador transforma a interface gráfica em uma espécie de conector universal. Se uma pessoa consegue acessar um portal, consultar dados e preencher um formulário, um agente com visão computacional e controle de browser pode, em princípio, reproduzir parte desse processo.
Isso abre espaço para atividades historicamente difíceis de automatizar: portais fiscais, sistemas legados, plataformas de fornecedores e aplicações internas sem conectores nativos. Entretanto, a flexibilidade vem acompanhada de fragilidade. Interfaces mudam, botões trocam de posição, sessões expiram e mensagens ambíguas aparecem na tela. Uma automação visual precisa reconhecer exceções, registrar evidências e interromper o fluxo quando a confiança estiver abaixo de um limite aceitável.
Em processos sensíveis, como emissão de notas fiscais, movimentações financeiras ou alterações cadastrais, a aprovação humana deve ser parte da arquitetura. Não se trata de reduzir a capacidade do agente, mas de compatibilizar sua autonomia com a materialidade do risco.
Memória não é apenas conveniência
Um dos ativos competitivos mais importantes dos agentes será a memória acumulada. Um sistema que conhece o tom de voz do usuário, seus projetos, contatos, critérios de prioridade e políticas de aprovação começa cada tarefa com uma vantagem contextual significativa.
Mas a memória também pode perpetuar erros. Informações desatualizadas, interpretações equivocadas e preferências circunstanciais podem se converter em regras permanentes. Por isso, a memória operacional precisa ter origem identificável, data de atualização e possibilidade de correção. Em organizações, deve haver ainda separação entre memória pessoal, conhecimento institucional e dados restritos.
O ideal não é permitir que o agente “lembre de tudo”, mas definir o que ele deve lembrar, por quanto tempo e para qual finalidade. A memória útil é curada. A memória indiscriminada é um passivo de segurança e privacidade.
Skills: transformar conhecimento em procedimento
Outro componente relevante é a injeção de competências, frequentemente tratadas como skills. São manuais, políticas, exemplos, scripts e instruções que ensinam ao agente como desempenhar determinada função. Um repositório pode conter o padrão editorial de uma empresa, regras para classificação de chamados, procedimentos de backup ou critérios para qualificação de oportunidades comerciais.
Essa abordagem aproxima os agentes da gestão do conhecimento. Hoje, parte importante do saber organizacional está dispersa em documentos, mensagens e na experiência de pessoas específicas. Ao converter esse conhecimento em procedimentos legíveis por máquinas, a empresa reduz dependência individual e aumenta a consistência da execução.
O risco está em tratar instruções como verdades absolutas. Procedimentos também envelhecem. Uma skill precisa ser versionada, testada e aprovada como qualquer componente de software. Em operações críticas, mudanças nas instruções do agente deveriam passar por revisão, ambiente de homologação e plano de reversão.
O trabalho assíncrono muda a experiência da IA
Quando o agente opera continuamente, o tempo ocioso do usuário deixa de ser tempo improdutivo para a máquina. Pesquisas podem ser realizadas durante a madrugada; relatórios podem ser consolidados antes do início do expediente; documentos, apresentações e vídeos podem ser preparados em segundo plano.
Esse modelo assíncrono altera a relação psicológica com a tecnologia. Em vez de acompanhar cada etapa, o profissional passa a definir objetivos, receber resultados e tratar exceções. É uma migração do trabalho operacional para a supervisão.
Porém, delegar não significa abandonar. Bons agentes precisam apresentar o que fizeram, quais fontes utilizaram, quais decisões tomaram e quais pontos permanecem incertos. Sem essa camada de prestação de contas, a produtividade aparente pode esconder erros silenciosos.
Ecossistema aberto ou plataforma gerenciada?
O mercado tende a se dividir entre agentes gerenciados e arquiteturas abertas instaladas em servidores próprios. Soluções open source oferecem liberdade para escolher modelos, controlar dados, instalar ferramentas e adaptar a infraestrutura. Em contrapartida, transferem para o usuário responsabilidades de segurança, atualização, observabilidade, backup e disponibilidade.
Plataformas gerenciadas reduzem a complexidade operacional e integram recursos em uma experiência unificada. O custo é uma dependência maior do fornecedor, tanto na disponibilidade quanto nas políticas, preços e formatos de exportação.
Não existe uma resposta universal. Empresas com requisitos regulatórios, equipes técnicas maduras e dados altamente sensíveis podem preferir maior controle. Profissionais e pequenos negócios provavelmente extrairão mais valor de uma solução gerenciada, desde que adotem permissões mínimas e evitem conceder acesso irrestrito.
A escolha correta deve considerar quatro critérios: sensibilidade dos dados, criticidade das ações, capacidade técnica interna e custo total de operação. Comparar apenas o preço da assinatura produz uma análise incompleta.
Casos de uso que fazem sentido agora
Os primeiros casos de uso relevantes não serão necessariamente os mais espetaculares. Serão aqueles compostos por tarefas frequentes, regras relativamente estáveis e impacto reversível.
Na produção de conteúdo, um agente pode monitorar fontes confiáveis, agrupar tendências, identificar pautas repetidas e preparar um briefing para decisão editorial. O ganho não está em publicar automaticamente, mas em reduzir o custo da pesquisa sem sacrificar a responsabilidade humana pela mensagem final.
Na gestão de agenda, pode detectar conflitos, reuniões sem pauta, deslocamentos inviáveis e cancelamentos. Na organização de tarefas, pode relacionar prazos, dependências e prioridades. Em desenvolvimento, pode acompanhar falhas, testar correções e preparar propostas de mudança. No atendimento, pode classificar solicitações, reunir contexto e sugerir respostas.
O padrão comum é claro: a IA realiza monitoramento, preparação e execução controlada; o ser humano preserva as decisões de alto impacto.
A voz como interface operacional
A interação por voz acrescenta outra camada à transformação. Modelos de baixa latência, capazes de compreender interrupções e manter conversas bidirecionais naturais, diminuem o atrito entre intenção e execução. O usuário pode delegar atividades enquanto se desloca, revisar prioridades oralmente e pedir esclarecimentos sem navegar por menus.
Contudo, naturalidade não deve ser confundida com competência. Uma voz convincente pode ampliar a confiança mesmo quando o sistema está errado. Quanto mais humana for a interface, mais explícitos devem ser os sinais de incerteza, confirmação e limite de autoridade.
A voz será especialmente poderosa quando combinada com contexto e ferramentas. Nesse caso, a conversa deixa de ser apenas informativa e se torna uma camada de comando sobre processos reais. Justamente por isso, autenticação, confirmação e registro das ações são indispensáveis.
O problema central é governança, não inteligência
A discussão pública costuma perguntar quando a IA será capaz de realizar determinada atividade. Para organizações, a pergunta mais útil é outra: sob quais condições devemos permitir que ela a realize?
Uma arquitetura responsável precisa definir níveis de autonomia. Ações de baixo risco podem ser automáticas. Ações reversíveis podem ser executadas com notificação. Ações externas, financeiras, jurídicas ou reputacionais devem exigir aprovação. Credenciais precisam obedecer ao princípio do menor privilégio. Toda operação relevante deve produzir logs auditáveis.
Também é necessário estabelecer limites de gasto, tempo e volume. Um agente em loop pode consumir APIs, disparar mensagens ou repetir transações em escala. O erro deixa de ser pontual e se torna multiplicável. Circuit breakers, limites de taxa, idempotência e mecanismos de parada não são detalhes técnicos: são requisitos de gestão.
Uma nova função para o profissional
Os agentes autônomos não eliminam apenas tarefas. Eles reorganizam responsabilidades. O profissional deixa de executar cada etapa e passa a desenhar processos, estabelecer critérios, avaliar exceções e auditar resultados.
Isso exigirá uma alfabetização diferente. Saber escrever prompts continuará útil, mas será insuficiente. Será preciso compreender fluxos de trabalho, permissões, integração de sistemas, qualidade de dados, risco e mensuração de resultados. A competência valiosa não será conversar longamente com a IA, mas estruturar ambientes nos quais humanos e agentes possam colaborar com segurança.
Há também um impacto gerencial. Se um agente opera durante 24 horas, a organização precisa decidir quem responde por suas ações. O fornecedor do modelo? A equipe que configurou as políticas? O gestor que delegou a função? A responsabilidade não pode desaparecer dentro da automação. Quanto mais autônomo for o sistema, mais clara deve ser a cadeia humana de accountability.
O Dots é menos um produto e mais um sinal
Independentemente da velocidade de adoção ou das limitações iniciais, o Dots representa um sinal estratégico: as grandes plataformas de IA estão avançando da geração de conteúdo para a execução persistente de trabalho. O campo competitivo já não é apenas quem possui o melhor modelo, mas quem oferece o ambiente mais confiável para memória, ferramentas, computação, integrações e governança.
O salto entre responder e assumir responsabilidade é maior do que parece. Respostas erradas podem ser corrigidas. Ações erradas produzem consequências. Por isso, o futuro dos agentes não será definido apenas por benchmarks de inteligência, mas por confiabilidade operacional.
A oportunidade é concreta. Um agente bem configurado pode funcionar como uma camada permanente de monitoramento e execução, liberando profissionais para decisões que exigem repertório, sensibilidade e responsabilidade. Mas a promessa só se sustenta quando autonomia e controle evoluem juntos.
A pergunta relevante, portanto, não é se teremos agentes trabalhando continuamente. Essa etapa já começou. A pergunta é se construiremos processos maduros o bastante para que eles saibam não apenas como agir, mas também quando parar, quando pedir ajuda e quando devolver a decisão ao ser humano.
Fontes para aprofundamento
- OpenAI: Introducing dots
- OpenAI Help Center: Getting started with your dot
- OpenAI Help Center: Dots privacy, security, and safety FAQs
- OpenAI: Introducing ChatGPT agent
Para líderes e equipes técnicas, a reflexão final é direta: qual processo da sua operação está maduro para ser delegado a um agente — e quais controles precisam existir antes que essa delegação aconteça?